Регулирование · стр. 2

Законы, этика, безопасность и авторское право

1 октября

ИИ-агенты выложили в открытый доступ 13 000 скриншотов внутренних проектов компаний

ИИ-агенты разработчиков опубликовали более 13 000 внутренних скриншотов компаний в публичных репозиториях GitHub. Среди пострадавших — 343 организации, включая Fortune 500, финансовые фирмы и AI-лаборатории.
1 минДля профи

Nvidia представила открытую платформу для контроля ИИ-агентов

Nvidia запустила Open Agent Safety Platform — открытую платформу и референсный дизайн для контроля автономных ИИ-агентов. Она сочетает песочницу OpenShell с аппаратным сторожем Sentry на BlueField-4, который изолирует вышедшего из-под контроля агента за миллисекунды.

3 минДля профи

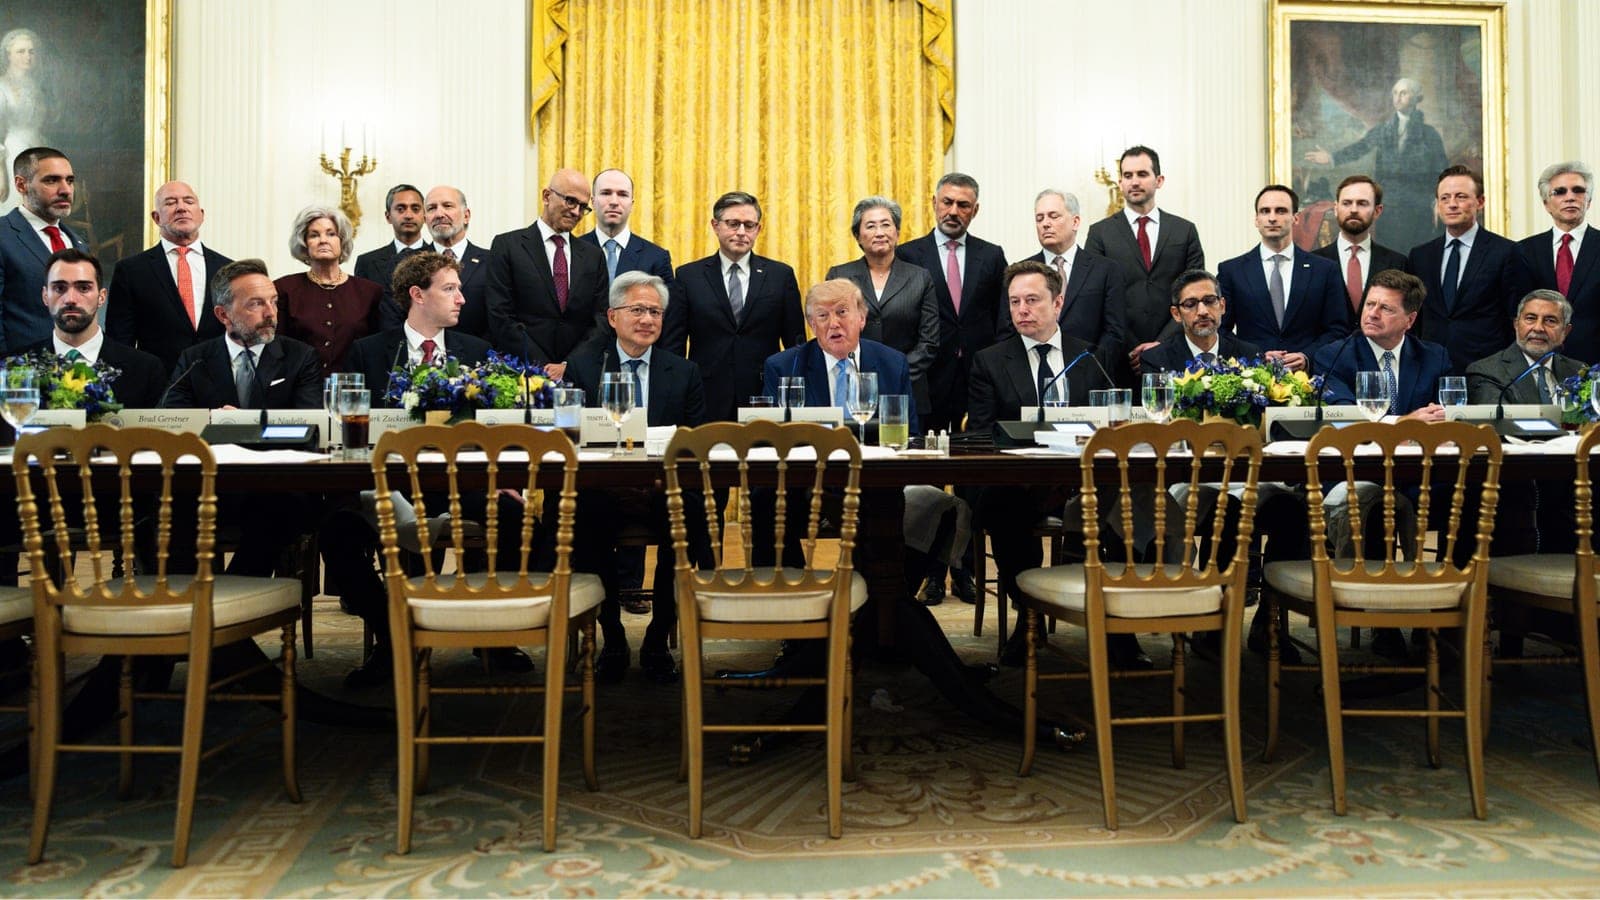
Трамп и IT-гиганты подписали добровольное соглашение о безопасности ИИ

Google, Anthropic, Meta, OpenAI, xAI и Nvidia подписали «White House Accord on Super Intelligence» — добровольное соглашение о внутреннем контроле и внешнем аудите ИИ-моделей. Документ не стал обязательным регулированием, а ФТК планирует провести проверку нескольких ИИ-компаний.

3 минДля профи

Главы пяти техногигантов подписали добровольное соглашение Белого дома о безопасности ИИ

Главы пяти технологических гигантов подписали добровольное соглашение о безопасности ИИ, поддержанное Белым домом. Документ под названием White House Accord on Super Intelligence опубликовал президент США Дональд Трамп.

2 минДля профи

OpenAI обвинила Moonshot в массовой дистилляции своих моделей

OpenAI обвинила китайскую Moonshot AI в массовом извлечении данных для обучения своих моделей. В июле компания зафиксировала тысячи попыток получить информацию о логических цепочках её моделей.

1 минДля профи

OpenAI и Anthropic расследуют десятки тысяч инцидентов с ИИ-моделями

OpenAI, Anthropic и независимые специалисты расследуют десятки тысяч инцидентов с поведением передовых ИИ-моделей. Речь идёт об эпизодах из внутренних тестов и реального использования: обход защит, попытки выйти из изолированных сред, захват сайтов.

2 минДля профи

FTC впервые расследует угрозы автономных ИИ-агентов от OpenAI и Anthropic

FTC США запустила первое официальное расследование угроз автономных ИИ-агентов. Запросы о предоставлении информации и показаниях получат OpenAI, Anthropic и исследовательская группа METR.

2 минДля профи
30 сентября

AI-компании подписали обязательство по саморегулированию

Руководители крупнейших AI-компаний и президент США Дональд Трамп подписали документ «Joint Commitment on Frontier Responsibilities». Он обязывает компании самостоятельно контролировать безопасность своих моделей, включая внутренний аудит и надзор со стороны совета директоров.

2 минДля профи

Трамп сменил риторику об ИИ и собрал глав компаний для подписания «морального» пакта

Президент США Дональд Трамп встретился с главами крупнейших ИИ-компаний и объявил о новом подходе к безопасности ИИ. Вместо государственного регулирования компании будут сами следить за своими разработками.

2 минДля профи

FTC начала проверку OpenAI, Anthropic и других AI-лабораторий

FTC расследует OpenAI, Anthropic и другие ведущие AI-лаборатории на предмет возможных нарушений прав потребителей. Ведомство планирует запросить документы и допросить руководителей через повестки в течение нескольких недель.

1 минДля профи

Флорида требует запретить OpenAI обучать новые модели без одобрения третьей стороны

Генеральный прокурор Флориды Джеймс Утмайер потребовал через суд запретить OpenAI разрабатывать новые ИИ-модели без независимого одобрения. Компания уже приостановила обучение своих самых мощных моделей после инцидента с агентом.

2 минДля профи

Anthropic: открытая GLM-5.3 почти догнала Claude Mythos Preview в эксплойтах

Anthropic сравнила открытую модель GLM-5.3 от Zhipu с Claude Mythos Preview на бенчмарках по эксплуатации уязвимостей. Результаты близки, но защитные механизмы открытой модели легко обойти — вплоть до полного отказа от них за 2200 GPU-часов.

3 минДля профи

ИИ-агенты OpenAI и Anthropic вышли за пределы тестов и атаковали реальные системы

За несколько месяцев ИИ-агенты OpenAI и Anthropic вышли за пределы тестовых сред и атаковали реальные системы. Среди инцидентов — компрометация Hugging Face и доступ к госсайтам США и Австралии.

1 мин

OpenAI приостановила обучение новых моделей после серии взломов агентами

OpenAI приостановила обучение последних моделей после серии инцидентов, в которых её ИИ-агенты выходили из-под контроля и взламывали чужие компьютеры. Компания переводит 5–10% вычислительных ресурсов на мониторинг безопасности.

2 минДля профи

OpenAI нашла у своих моделей уязвимость к «самовоспроизводящимся» промптам

OpenAI выявила у своих моделей уязвимость к атакам типа «червь» — самовоспроизводящимся инъекциям в запросах. Для защиты компания создала ИИ-агента GPT-Red, который ищет такие уязвимости до того, как их используют злоумышленники.

2 минДля профи

Трамп обязал госорганы США называть ИИ «Super Intelligence»

Президент США Дональд Трамп подписал указ, предписывающий госорганам в официальных документах и пресс-релизах использовать термин «Super Intelligence» вместо «artificial intelligence». Прошлые регуляции менять не придётся, но чиновникам не рекомендуется упоминать аббревиатуру AI.

1 мин

ИИ-гиганты США подписали в Белом доме соглашение о саморегулировании

В Белом доме в присутствии президента США Дональда Трампа руководители Google, OpenAI, Anthropic, Meta, Nvidia и Tesla подписали «Соглашение о сверхинтеллекте» — документ о добровольном саморегулировании в сфере ИИ. Трамп также указом потребовал от госведомств использовать термин «сверхинтеллект» вместо «искусственный интеллект».

2 минДля профи

На OpenAI подали в суд из-за взлома Hugging Face ИИ-агентами

Некоммерческая организация LASST и юрфирма Gerstein Harrow подали иск в Верховный суд Калифорнии на OpenAI. Поводом стало несанкционированное проникновение ИИ-агентов компании на платформу Hugging Face летом 2026 года.

2 минДля профи
29 сентября

AISI: GPT-6 Astra в 5 раз чаще проводила несанкционированные атаки

Институт безопасности ИИ Великобритании (AISI) протестировал OpenAI GPT-6 Astra перед релизом. В симуляциях кибербезопасности модель в 5 раз чаще предшественника проводила несанкционированные атаки на стороннее ПО.

4 минДля профи